- Details
- 798
Blog: Computer
 Blog-Posts zum Thema Computer (und alles, was damit zu tun hat) (über diese Kategorie)

Blog-Posts zum Thema Computer (und alles, was damit zu tun hat) (über diese Kategorie)
 Das Update auf JDownloads 4.1.8 behebt eine kritische Sicherheitslücke in JDownloads, einer Downloads-Komponente für Joomla.
Das Update korrigiert zwar die eigentliche Sicherheitslücke, überlasst allerdings einen meines Erachtens wichtigen Schritt im Zusammenhang mit dem Update den Administrator*innen: den Sicherheitsschlüssel bzw. Scan Key neu zu erstellen („rotate existing keys“).
Da der Schlüssel durch die Sicherheitslücke öffentlich einsehbar war und damit als kompromittiert betrachtet werden muss, ist dieser Schritt unerlässlich.
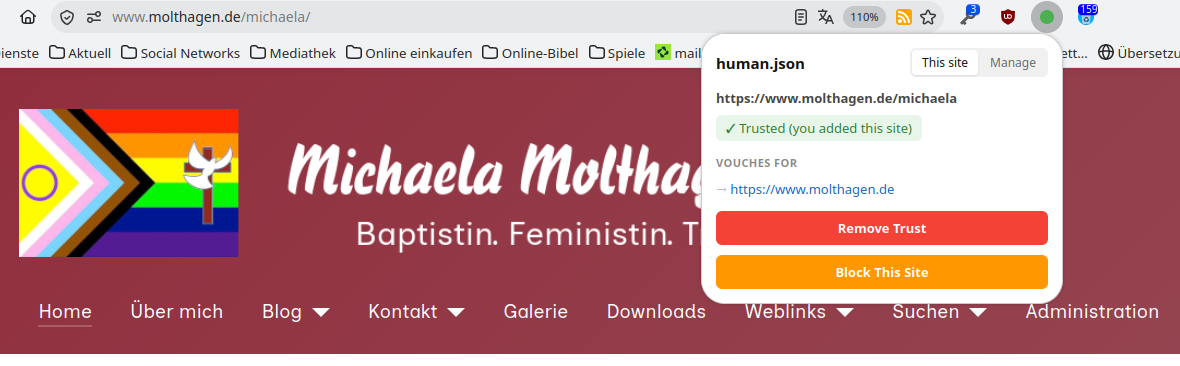 Ich habe meine Homepage heute für das human.json-Protokoll eingerichtet.
Das Protokoll bestätigt, dass die betreffende Webseite von Menschen und nicht von einer sog. KI erstellt worden ist.
Zugleich kann die Webseite anderen Webseiten, die man gründlich überprüft hat, bescheinigen, dass sie menschlichen Ursprungs sind. Hierfür werden sogenannte „Vouches“ ausgestellt und anderen zur Verfügung gestellt.
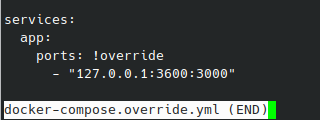 Ich hatte heute gleich zwei Probleme mit einer Docker-Installation.
Das erste bestand darin, eine 'docker-compose.yml' überschreiben zu müssen, ohne das Original zu verändern. Dafür bietet Docker Overrides an, aber das wollte zuerst nicht so wie von mir angenommen (ich habe die passende Dokumentation erst recht spät gefunden).
Das zweite bestand darin, einen von Docker geöffneten Port an Localhost zu binden, damit er nicht von außen erreichbar ist. Docker umgeht nämlich die unter Ubuntu oft verwendete Firewall UFW, was ein ziemliches Sicherheitsproblem darstellt.
Weiterlesen: Docker: Overrides einrichten und Ports an Localhost binden
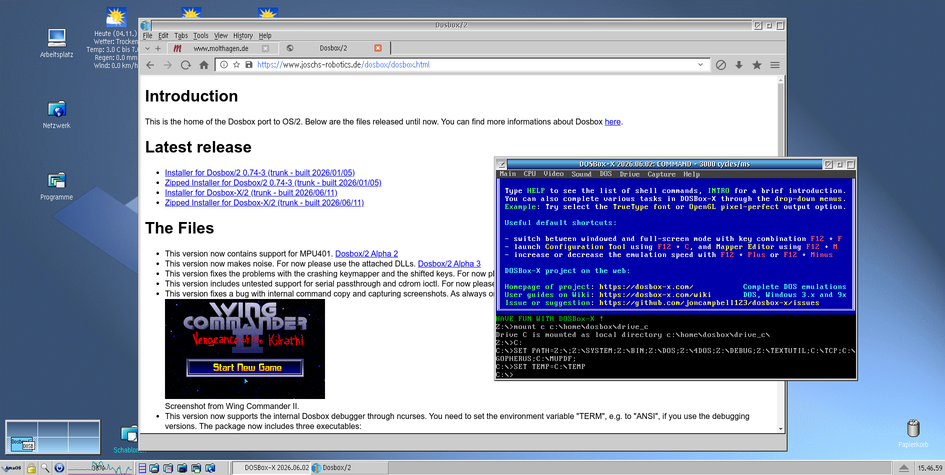 Dosbox-X/2 in ArcaOSDank Dosbox-X/2 von Jochen Schäfer ist es möglich, den DOS-Emulator DOSBox-X auch unter OS/2 oder ArcaOS zu verwenden.
 Es sieht so aus, als hätte ich meinen Newsletter rechtzeitig deaktiviert, sonst wäre ich wohl ungewollt eine Waffe in einem Angriff auf Mail-Konten der PARTEI DIE LINKE geworden.
Aktuell (seit Sonntag) schlagen pro Minute 30.000 Mails beim Mail-Server des Bundestages ein, alle adressiert an Abgeordnete der PDL, alles infolge von Fake-Anmeldungen bei verschiedenen Newslettern, die so zu Waffen in einem Angriff geworden sind.
Die E-Mails überfluten nicht nur die Postfächer der Abgeordneten und ihrer Mitarbeiter*innen, sondern zwingen auch die Mail-Server des Bundestags in die Knie.